SquidC5: servidor de equipo C5 autohospedado y nativo de IA para equipos rojos
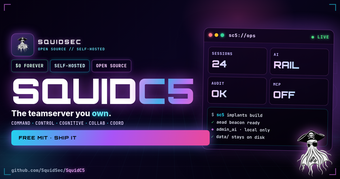
SquidC5 de SquidSec es un servidor de equipo C5 nativo de IA y centrado en la seguridad para operaciones autorizadas de red team y pruebas de penetración. Funciona como un servidor autoalojado que incorpora agentes de IA en flujos de trabajo de comando y control para coordinar acciones y la comunicación del equipo utilizando una interfaz estandarizada. La herramienta está dirigida a operadores de seguridad profesionales que requieren control local de los datos de compromiso y coordinación automatizada dentro de entornos de prueba controlados.
¿Para qué tareas puedes utilizar realmente la herramienta?
SquidC5 funciona como un servidor de equipo nativo de IA destinado a coordinar actividades de seguridad ofensiva entre operadores y herramientas, produciendo secuencias de comandos orquestadas y flujos de trabajo gestionados por agentes. Su arquitectura se mapea a los cinco pilares C5: Comando, Control, Cognitivo, Colaborativo y Coordinación, que guían cómo entrega los artefactos de coordinación del equipo. Los usos típicos son compromisos de múltiples operadores, cadenas de reconocimiento y explotación scriptadas, y la creación de un registro operativo auditable para la revisión posterior al compromiso.
¿Qué tan confiables son las acciones de coordinación y control automatizadas?
La herramienta aplica controles operativos que determinan cuándo y cómo se ejecuta la automatización, lo que afecta la fiabilidad de las acciones generadas. Protocolo de Contexto del Modelo (MCP) integra estandariza las llamadas de los agentes, mientras que la administración de acceso reduce la ejecución accidental. Las principales salvaguardias incluyen:
- MCP deshabilitado por defecto hasta que se habilite explícitamente
- Sandbox INKO para la ejecución de IA administrativa
- Interfaz de usuario administrativa validada por token más motor de políticas y registro de auditoría
Estas salvaguardias requieren decisiones administrativas deliberadas antes de que se ejecute la automatización de alto impacto, restringiendo comportamientos no deseados.
¿Qué entradas y restricciones de implementación afectan su uso?
La implementación es autoalojada y distribuida a través de GitHub para entornos de seguridad controlados, por lo que los equipos proporcionan el alojamiento y los conectores que se integran con el ecosistema MCP. El servidor minimiza intencionadamente las superficies expuestas, sin documentación pública de OpenAPI y sin CORS comodín por defecto, lo que reduce los vectores de ataque externos pero requiere integraciones preconfiguradas. Por lo tanto, las entradas son llamadas a la herramienta y solicitudes de agentes que se ajustan a los conectores compatibles con MCP proporcionados por el equipo.
¿Se ajusta a los flujos de trabajo profesionales de red team y prácticas de OPSEC?
El desarrollador construyó el proyecto para equipos rojos profesionales y testers de penetración que operan bajo controles formales de OPSEC. El enfoque del proyecto en el autoalojamiento, el acceso administrativo restringido y el registro de auditoría se alinea con los flujos de trabajo de emulación de adversarios utilizados por operadores experimentados. Las organizaciones que mantienen entornos de preparación, control de cambios y supervisión de políticas obtienen el mayor valor operativo del modelo de gobernanza del servidor.
Mejor para equipos disciplinados con alojamiento y gobernanza en su lugar
SquidC5 es una opción práctica para equipos rojos profesionales que requieren coordinación de IA en las instalaciones y un estricto control de OPSEC. El diseño asume que los equipos proporcionan alojamiento, gobernanza y supervisión administrativa, por lo que las organizaciones sin esas prácticas reciben menos valor inmediato. Planifique la configuración y el ajuste de políticas antes de las operaciones en vivo para obtener un comportamiento de automatización predecible y auditable.